信息安全意识与安全软件开发 企业培训课件核心要点
一、为什么信息安全意识培训必须覆盖安全开发
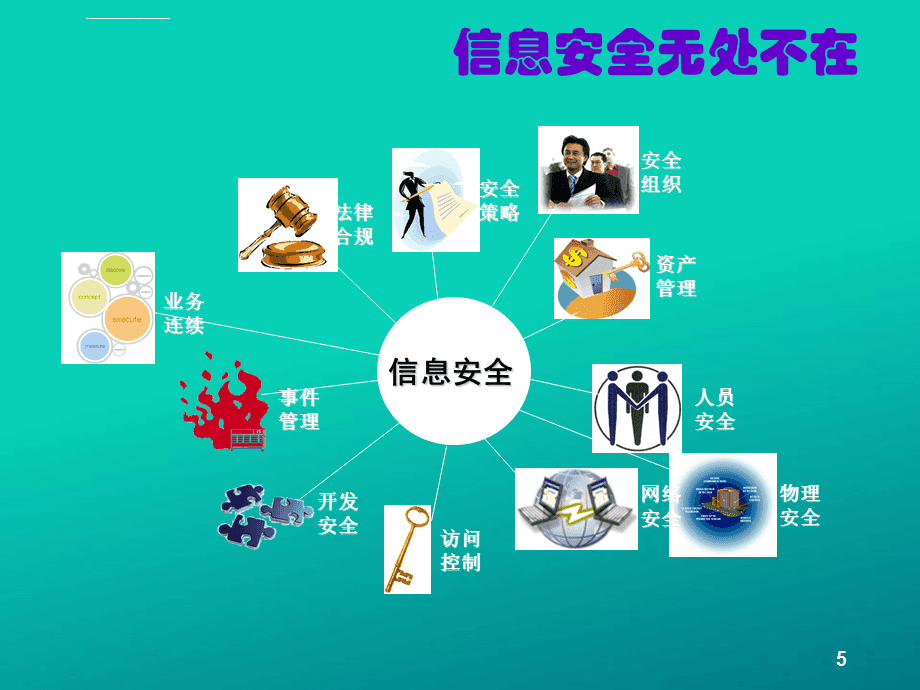
企业信息安全最大的短板往往不是技术,而是人。对于拥有软件开发团队的公司而言,代码层面的安全漏洞同样源于开发人员的安全意识缺失。因此,一套有效的信息安全意识培训PPT课件,必须把信息安全软件开发作为独立章节纳入,而不能只讲钓鱼邮件、弱密码和U盘管控。
安全软件开发(Secure Software Development)是指在软件开发生命周期(SDLC)的每个阶段——需求、设计、编码、测试、部署、运维——主动融入安全控制,减少漏洞的产生和扩散。它与传统“事后修补”式的安全模式有本质区别。
二、安全意识培训PPT课件的整体架构建议
一份面向研发团队的信息安全意识培训课件,可参考以下结构,分为六大模块:
模块一:信息安全形势与法规要求
- 近两年典型数据泄露事件回顾
- 《网络安全法》《数据安全法》《个人信息保护法》对企业开发活动的约束
- 行业监管要求与客户安全合规压力
- 安全事件对企业品牌、财务、法律责任的量化影响
模块二:全员基础安全意识
- 账号与密码管理:复杂度、多因素认证、密码管理器
- 钓鱼邮件识别:发件人伪造、紧迫性话术、异常附件与链接
- 办公环境安全:锁屏、 clean desk、打印件管理
- 移动办公与远程接入风险
- 社会工程学攻击的常见套路
模块三:信息安全软件开发核心理念
- 什么是安全左移(Shift Left Security)
- 安全开发生命周期(SDL)与DevSecOps的关系
- 漏洞成本曲线:需求阶段修复成本为1,生产环境修复成本可达100倍
- 开发人员常见认知误区:“功能优先,安全后面再说”
模块四:代码层面的安全开发实践
- 输入验证与输出编码:防止SQL注入、XSS、命令注入
- 身份认证与会话管理:避免硬编码凭证、安全的会话超时与失效机制
- 访问控制:最小权限原则、避免水平/垂直越权
- 加密与密钥管理:禁止自研加密算法,使用标准库,密钥不得写入代码库
- 错误处理与日志:不向用户泄露堆栈信息,日志中不得记录敏感数据
- 依赖组件管理:开源组件漏洞扫描,使用软件物料清单(SBOM)
模块五:安全工具与流程嵌入
- SAST(静态应用安全测试)在代码提交与CI流水线中的集成
- DAST(动态应用安全测试)在测试环境中的应用
- SCA(软件成分分析)识别第三方库漏洞
- IAST与RASP的基本概念与适用场景
- 代码评审中的安全检查清单
- 漏洞管理与修复跟踪机制
模块六:事件响应与安全文化
- 发现安全漏洞后的内部报告流程
- 安全事件分级与应急响应角色
- 不追责原则与“安全吹哨人”鼓励机制
- 定期安全培训、攻防演练与安全编码竞赛
三、安全软件开发的关键控制点
在课件中应重点强调以下可落地控制点,方便开发人员记住并执行:
- 需求阶段:明确安全需求,进行威胁建模(如STRIDE方法)。
- 设计阶段:遵循安全架构原则,如纵深防御、失败安全、职责分离。
- 编码阶段:使用安全编码规范,禁止拼接SQL、禁用不安全的反序列化、避免路径遍历。
- 测试阶段:除功能测试外,必须包含安全测试用例,如越权访问、注入、文件上传绕过。
- 部署阶段:生产环境配置加固,关闭调试接口,分离开发/测试/生产密钥。
- 运维阶段:持续监控异常行为,及时修补高危漏洞,定期开展渗透测试。
四、PPT课件设计的注意事项
- 避免纯理论灌输:每个知识点搭配一个真实漏洞案例或代码片段。例如展示一段存在SQL注入的Java代码,再展示参数化查询的修复方式。
- 设置交互环节:在课件中插入“找漏洞”小练习,让学员现场识别不安全代码。
- 分层培训:对全员讲基础意识和报告流程;对研发人员深入讲安全编码与工具使用;对管理层讲风险与投入产出。
- 课件时长控制:全员版控制在60—90分钟,研发深度版可扩展为半天工作坊。
- 配套考核:培训后设置在线测验,内容涵盖钓鱼识别与安全编码基础,通过率纳入团队安全指标。
五、培训落地的持续机制
一次PPT培训无法解决所有问题。企业需要建立持续机制:
- 每季度更新课件,纳入新出现的漏洞类型和攻击手法;
- 将安全开发要求写入研发流程规范与代码评审清单;
- 在CI/CD流水线中设置安全质量门禁,未通过SAST/SCA扫描的代码不允许合并;
- 建立内部安全知识库,沉淀常见漏洞修复方案;
- 对主动发现并修复安全漏洞的团队给予认可和奖励。
****:信息安全意识培训PPT课件的价值,不在于讲了多少页,而在于开发人员回到工位后是否改变了一行代码的写法。将信息安全软件开发纳入意识培训体系,是把安全从“安全部门的事”变成“每个研发人员的事”的关键一步。只有当安全成为开发习惯,企业的软件产品才能真正具备抵御威胁的能力。
如若转载,请注明出处:http://www.xwkanche.com/product/98.html
更新时间:2026-09-13 20:23:18