广东安全生产风险监控系统软件「安全眼」信息安全软件开发实践与架构设计
一、项目背景与建设目标
广东省作为全国制造业和危化品生产经营大省,企业数量多、风险点位密集,传统依靠人工巡查的安全监管模式已难以满足精准防控需求。广东安全生产风险监控系统软件(简称"安全眼")应运而生,其核心使命是通过信息化手段实现对重点企业、重点部位、重点作业环节的安全风险实时监测、智能预警与闭环处置。
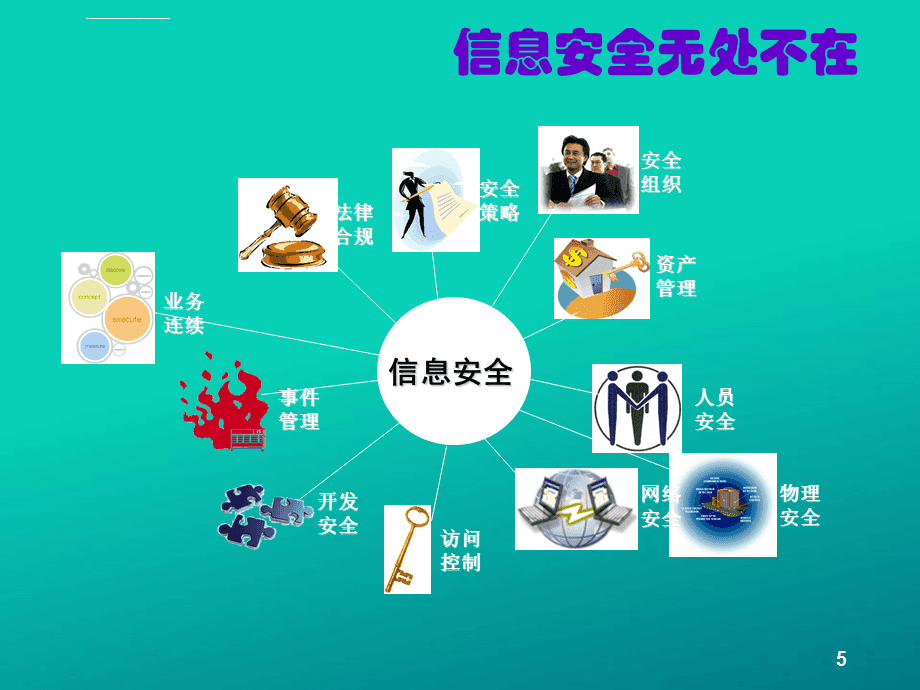
信息安全软件开发是"安全眼"平台建设的底座性工程。安全生产数据涉及企业生产工艺、危化品储量、重大危险源参数等敏感信息。因此,开发工作需同时满足《网络安全法》《数据安全法》《个人信息保护法》以及等保2.0三级要求,构建"数据可用不可泄、权限可控不可越、操作可溯不可改"的安全开发体系。
二、总体安全架构设计
"安全眼"采用分层解耦的安全架构,自下而上分为基础设施安全层、数据安全层、应用安全层和安全管理层。
基础设施安全层依托广东省政务云资源池,实现网络区域划分、边界防护、主机加固与入侵检测;数据安全层围绕数据采集、传输、存储、使用、销毁全生命周期,部署国密算法加密、数据脱敏与分级分类管控;应用安全层通过统一身份认证、细粒度权限模型和接口安全网关,防止越权访问与接口滥用;安全管理层则提供安全审计、态势感知与应急响应能力。
开发过程中遵循"安全左移"原则,将威胁建模、代码审计、依赖组件漏洞扫描嵌入需求、设计、编码、测试各阶段,并在上线前完成渗透测试与等保测评。
三、关键技术实现
1. 统一身份认证与细粒度授权
采用OAuth2.0与国密SM2结合的统一认证方案,支持多因子认证。权限模型基于RBAC扩展为"角色—数据域—操作"三元组,实现省、市、县、企业四级用户在同一平台下的差异化授权,确保监管人员仅能访问辖域内数据。
2. 数据全链路加密与脱敏
数据传输采用TLS1.3与国密SSL双通道;存储环节对重大危险源参数、企业台账等敏感字段实施SM4加密;对外共享与分析场景使用动态脱敏,隐藏企业具体坐标与工艺参数,仅输出风险等级等统计结果。
3. 安全审计与操作留痕
系统内置不可篡改审计日志模块,记录登录、查询、导出、配置变更等全量操作行为,日志采用链式哈希校验并独立存储,满足事后追溯与监管取证需求。
4. 物联网终端安全接入
针对接入的高清视频、气体探测器、液位传感器等物联设备,开发设备身份证书认证机制,杜绝非法设备仿冒接入,并对上报数据进行完整性校验。
四、开发流程与质量保障
开发团队按照DevSecOps模式组织研发,代码仓库启用分支保护与强制代码评审;CI流水线集成SAST静态扫描、SCA开源组件成分分析,阻断高危漏洞合入;测试阶段开展AB测试与混沌工程演练,验证系统在畸形报文、越权请求等异常场景下的鲁棒性。上线后通过安全运营中心持续监测告警,形成"开发—测评—运营—整改"的闭环。
五、应用成效与展望
"安全眼"平台已在广东省多地市部署应用,实现对危化品、矿山、工贸等重点行业的风险在线监测,预警信息平均处置时长明显缩短。信息安全软件开发贯穿其中,保障了平台稳定运行与数据可信。
下一步,项目将持续完善零信任访问控制、隐私计算与AI驱动异常检测能力,推动"安全眼"向更智能、更可信的安全生产数字底座演进。
如若转载,请注明出处:http://www.xwkanche.com/product/99.html
更新时间:2026-11-21 09:29:39